

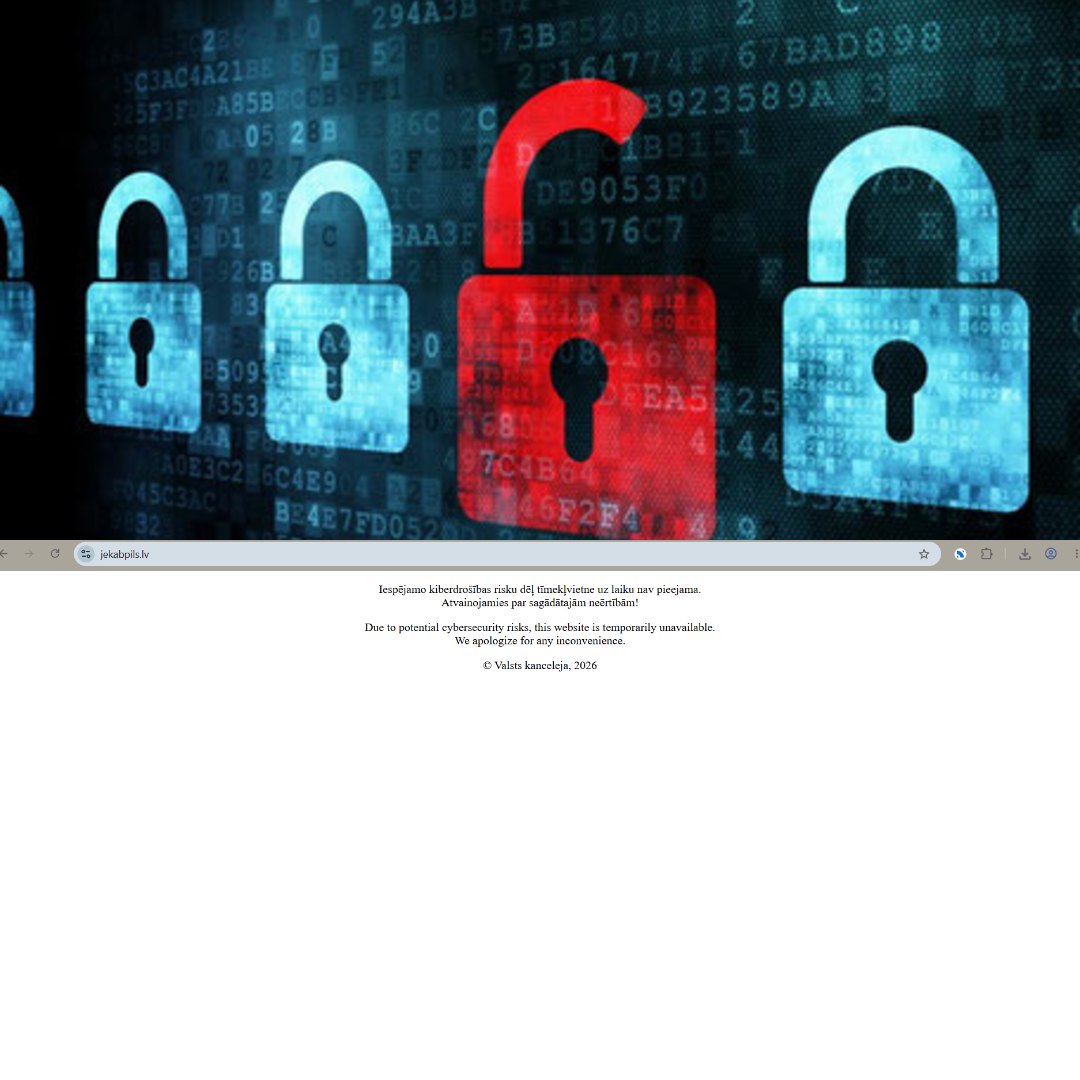
Nedarbojās Jēkabpils, Līvānu, Preiļu un Aizkraukles vietvaru mājaslapas. Tika apturēta valsts un pašvaldību tīmekļvietņu vienotās platformas darbība (PAPILDINĀTS)
- LETA/DELFI/Radio1.lv --
- 21 oktobris 2026 --
- 0 Komentāri
Saistībā ar globāli atklātām kritiskām PHP programmatūras ievainojamībām trešdien uz laiku apturēta tīmekļvietņu vienotās platformas (TVP) darbība, liecina portāla DELFI publicētā informācija, atsaucoties uz Ministru kabinetu (MK). Līdz ar to nebija pieejamas arī mājaslapas - jekabpils.lv, livani.lv, preili.lv un aizkraukle.lv. Radio1.lv novēroja, ka 21.oktobra vēlā vakarā Latvijā pakāpeniski sāka atjaunot piekļuvi valsts un pašvaldības iestāžu mājaslapām, kuras bija slēgtas PHP programmēšanas valodā globālā līmenī atklāto kritisko drošības ievainojamību dēļ.
Neilgi pēc plkst. 22 piekļuve bija atjaunota visām mājaslapām tīmekļvietņu vienotajā platformā (TVP). Līdz ar to atsāka darboties ministriju un dažādu valsts iestāžu un dienestu mājaslapas, tajā skaitā Valsts ugunsdzēsības un glābšanas dienesta lapa, vietne "112.lv", Aizsardzības ministrijas, Nacionālo bruņoto spēku un Valsts policijas tīmekļvietnes.
Viedās administrācijas un reģionālās attīstības ministrijas valsts sekretāra vietnieks digitālās transformācijas jautājumos Gatis Ozols tviterī ziņoja, ka TVP ietilpstošo tīmekļa vietņu darbība ir atjaunota, bet citas atsevišķas lapas vēl var nebūt pieejamas.
Jau ziņots, lai pasargātu tīmekļvietņu vienoto platformu (TVP) no iespējamiem kiberuzbrukumiem saistībā ar divām kritiskām PHP programmatūras ievainojamībām, bija pieņemts lēmums uz laiku apturēt piekļuvi TVP, trešdienas vakarā paziņoja MK.
Līdz nepieciešamo drošības ievainojamību novēršanai nebija pieejamas virknes valsts un pašvaldību iestāžu tīmekļvietnes.
Sākotnēji kiberincidentu novēršanas institūcija "Cert.lv" informēja, ka vairākiem Latvijas digitālajiem resursiem uz laiku ir ierobežota piekļuve no ārvalstīm, taču vēlāk Valsts kanceleja izplatīja informāciju, ka pieņemts lēmums uz laiku apturēt piekļuvi tīmekļvietņu vienotajai platformai (TVP), lai pasargātu to no iespējamiem kiberuzbrukumiem.
Līdz ar piekļuves apturēšanu TVP virkne Latvijas valsts un pašvaldību iestāžu mājaslapu nebija pieejamas ne Latvijā, ne ārvalstīs.
Kā novēroja aģentūra LETA, nedarbojās Valsts prezidenta kancelejas, ministriju, valsts iestāžu un dienestu un atsevišķu pašvaldību mājaslapas. Nav pieejama arī Latvijas Sabiedriskā medija, Bērnu klīniskās universitātes slimnīcas un oficiālā izdevuma "Latvijas Vēstnesis" mājaslapa. Starp mājaslapām, kuras nebija pieejamas, ir arī Valsts ugunsdzēsības un glābšanas dienesta, "112.lv", Aizsardzības ministrijas, Nacionālo bruņoto spēku un Valsts policijas tīmekļvietnes.
Radio1.lv novērojumi liecina, ka nebija pieejamas mājaslapas - jekabpils.lv, livani.lv, preili.lv, aizkraukle.lv un citas pašvaldību mājaslapas, kuras ir tīmekļvietņu vienotajā platformā, savukārt, mājaslapa madona.lv darbojās.
Arī E-veselības, "Latvija.lv" un "eParaksts.lv" mājaslapas vismaz no Latvijas darbojas. Arī lielo Latvijas internetveikalu mājaslapas lielākoties bija pieejamas.
Valsts nacionālo un reģionos pašvaldību tīmekļa vietņu un sabiedriskā medija LSM mājaslapas nepieejamība raisīja jautājumus arī sociālo tīklu lietotāju vidū. Daļa komentētāju pievērsa uzmanību tam, kā šāda situācija varētu ietekmēt informācijas pieejamību jeb nepieejamību arī krīzes gadījumā, kad slēgtas valsts un pašvaldību mājaslapas.
Piemēram, Ainis raksta: “Sis ir apbrīnojami! Un iztēlojamies šādus pazinojumus X stundā. Pretinieks tagad zin ar ko sākt. Un skaidri zina, ka neviens nekam nav gatavs. Katrs paliekam savās vietās!!!”
Savukārt kāds cits sociālo mediju platformas lietotājs ironizē: citēju-“Krīzēs meklējiet informāciju LSM, viņi teica. Būs jautri, viņi teica.”
Tikmēr Zigurds ir sašutis, jo secina, ka valstī nevienā vien kritiskā struktūrā nekas netiek darīts līdz situācija nenonāk krīzē, kad visi attopas kārtējās lielās neizdarības vai ievainojamības situācijā.
Kā informēja "Cert.lv", PHP izstrādātāji ir publicējuši arī ieteikumus ievainojamību ietekmes mazināšanai neatbalstītās programmatūras versijās, tomēr šie pasākumi tikai daļēji ierobežo iespējamos uzbrukumu veidus un neaizstāj drošības atjauninājumus. Sistēmām, kuras nav iespējams atjaunināt uz drošu PHP versiju, ir jāierobežo piekļuve no interneta, nepieļaujot to publisku pieejamību līdz drošības risku novēršanai.
Arī privātā sektora uzņēmumi tika aicināti nekavējoties pārbaudīt savas sistēmas un uzstādīt pieejamos drošības atjauninājumus. Īpaša uzmanība jāpievērš publiski pieejamām mājaslapām, interneta veikaliem, klientu portāliem un citām biznesam kritiskām sistēmām. Uzņēmumiem nepieciešams sazināties ar saviem informācijas tehnoloģiju uzturētājiem vai hostinga pakalpojumu sniedzējiem, lai pārliecinātos par izmantotajām PHP versijām un nepieciešamo atjauninājumu ieviešanu.
"Cert.lv" uzsver, ka kritisku ievainojamību gadījumā būtiska ir savlaicīga un koordinēta rīcība. Preventīvi piekļuves ierobežojumi ir pagaidu aizsardzības pasākums, savukārt operatīva drošības atjauninājumu uzstādīšana ir būtiska gan valsts, gan privātā sektora informācijas sistēmu drošībai un digitālo pakalpojumu nepārtrauktībai, pausts kiberincidentu novēršanas institūcijas paziņojumā.
Tiek ziņots, ka PHP programmēšanas valodā atklātas divas kritiskas drošības ievainojamības, kas varētu ļaut uzbrucējam izpildīt komandas sistēmā bez iepriekšējas autentifikācijas.
Šīs ievainojamības identificētas kā CVE-2026-109618 un CVE-2026-109619. Abām nopietnības novērtējums ir 9,2 no 10 saskaņā ar standartu CVSS v4.0. Pamatojoties uz pašreizējo informāciju, šo ievainojamību izmantošana varētu ļaut neautentificētam uzbrucējam izpildīt jebkuras komandas skartajā sistēmā.
PHP drošības komanda paziņoja, ka drošības labojumus izlaida trešdien plkst. 17 pēc Latvijas laika.
PHP tiek plaši izmantots mājaslapu veidošanai, tādējādi šīs ievainojamības rada būtisku risku lielam skaitam sistēmu.
Minēto ievainojamību dēļ apturēta piekļuve arī daudzām ārvalstu mājaslapām visā pasaulē.